Heladeras hackeadas en Francia: cuando el freezer de la carnicería se vuelve una computadora indefensa
Un ataque informatico contra los controladores de refrigeracion de unos 350 supermercados franceses permitio subir las temperaturas a distancia, arruinar mercaderia y provocar incendios. Especialistas argentinos explican como se entra a un sistema asi y por que un local de barrio puede quedar expuesto.
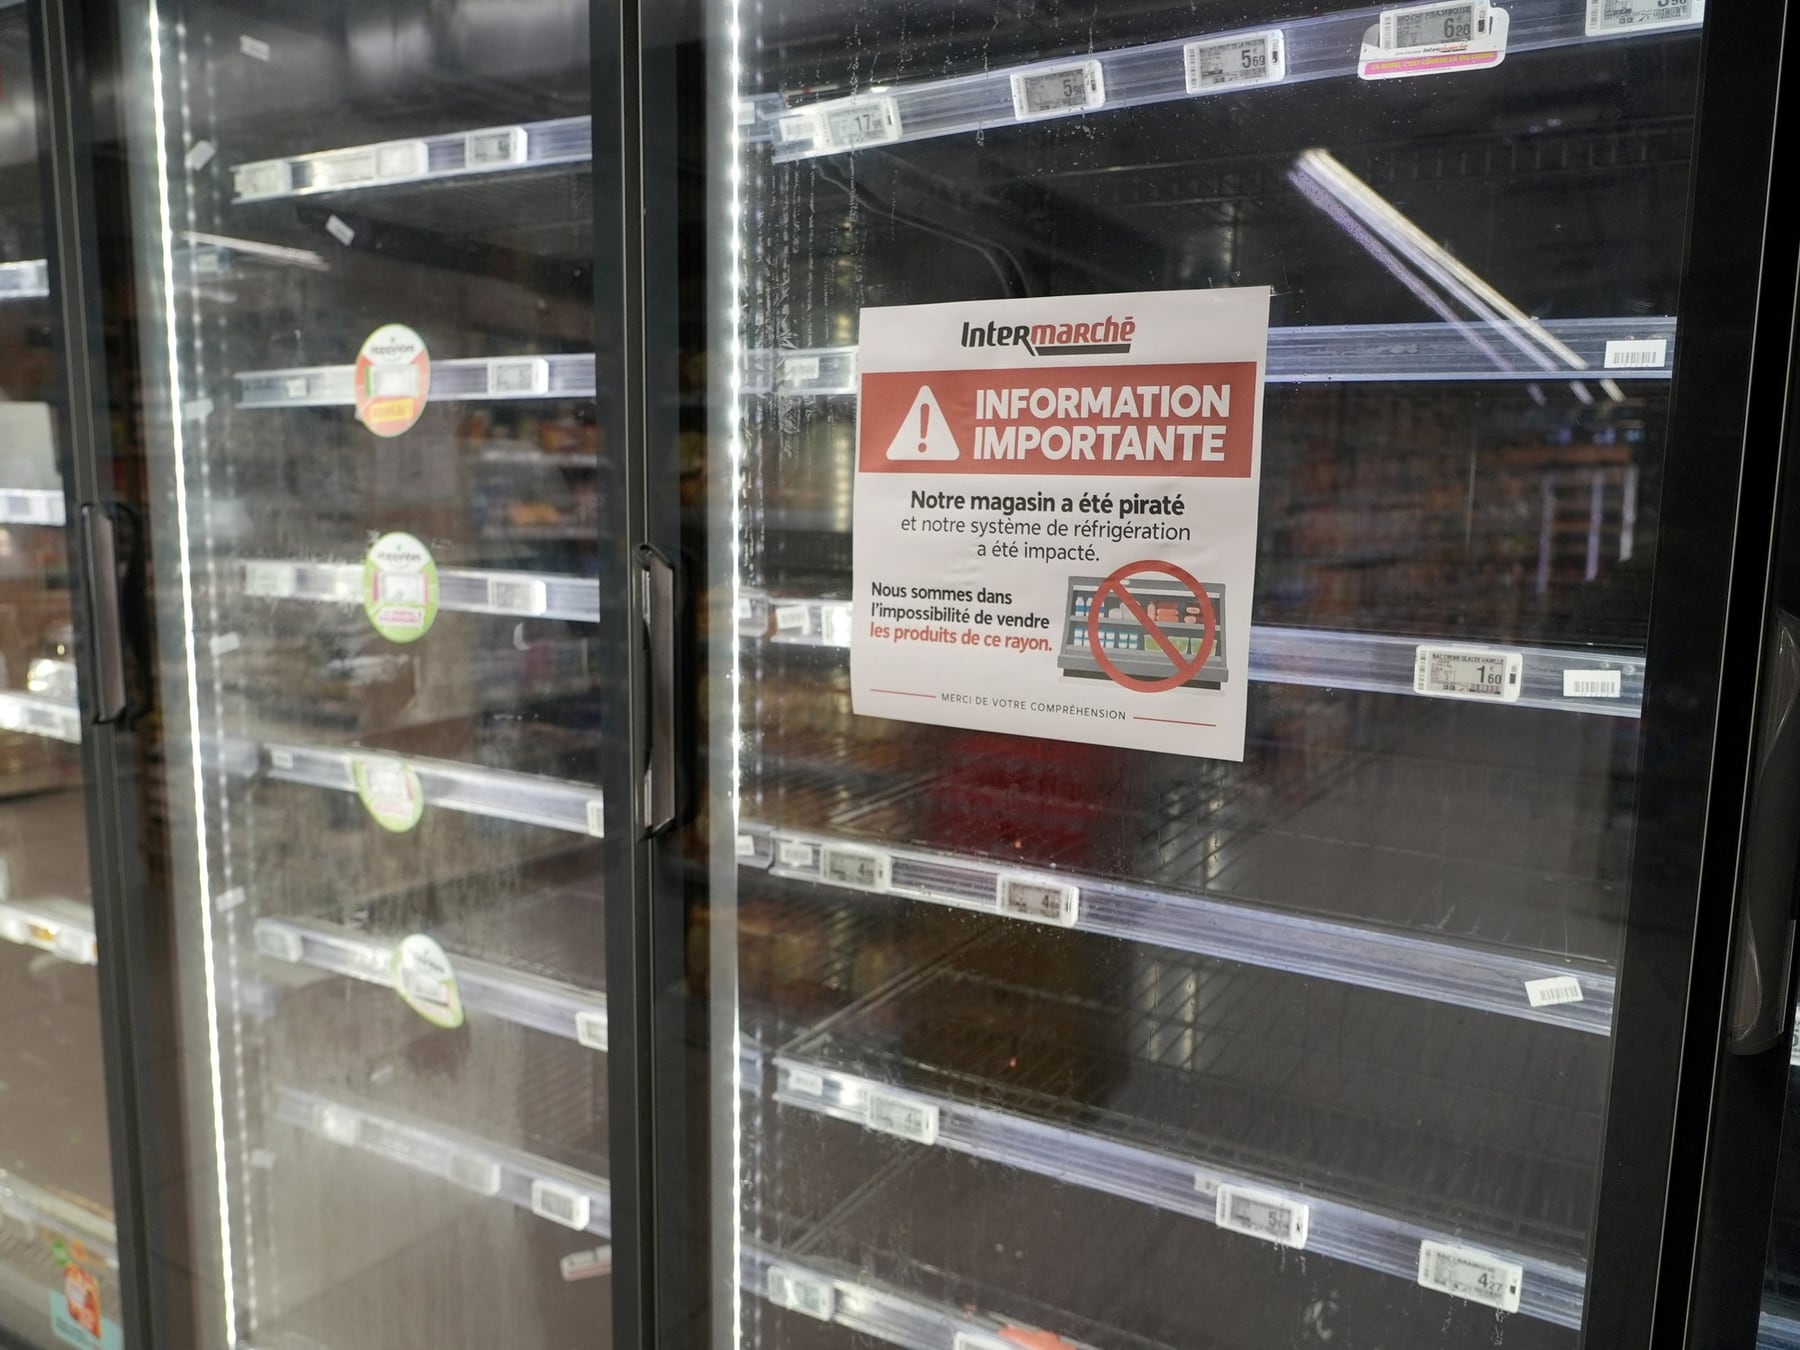
Quien no se olvido alguna vez la puerta del freezer abierta y tuvo que tirar la carne descongelada? Imagine eso mismo, pero a escala de un supermercado entero, y provocado a distancia por alguien que ni siquiera piso el local. Eso fue lo que ocurrio en Francia, donde un ataque informatico contra los sistemas de refrigeracion de al menos 350 supermercados logro modificar las temperaturas de heladeras y camaras frigorificas desde afuera, con mercaderia arruinada y hasta incendios como consecuencia. La noticia vuelve a poner el foco sobre una pregunta que ya no es de ciencia ficcion: que tan vulnerables son los aparatos que mantienen fria la comida que compramos cada semana?
Para entender el caso conviene cambiar la imagen mental del freezer domestico. Las heladeras y camaras de un supermercado moderno llevan adentro una pequena computadora, un controlador, que se encarga de medir la temperatura, manejar el compresor y ordenar los ciclos de descongelamiento. Esa plaqueta esta conectada a una consola central desde donde la cadena supervisa decenas de locales a la vez y puede hacer ajustes sin mandar un tecnico a cada sucursal. Es, si se quiere, como la cocina de un restaurant: ya no se cocina con hornalla y cucharon, sino con una pantalla que comanda varias ollas a la vez. Esa comodidad operativa fue, en este caso, la puerta de entrada del ataque.
Los controladores de Danfoss, el blanco del ataque
Los sistemas afectados fueron fabricados por Danfoss, una compania danesa especializada en refrigeracion y automatizacion industrial. La propia empresa reconocio que varios de los equipos comprometidos corrian versiones antiguas de su firmware, es decir, el programa de base que hace funcionar al controlador, algunas ya sin soporte ni actualizaciones. Segun datos relevados con la herramienta Shodan, que funciona como un Google de los dispositivos conectados a internet, al menos 4.500 interfaces de Danfoss eran visibles desde la red al momento del incidente, aunque no se determino cuantas presentaban fallas realmente explotables.
El especialista en ciberinteligencia Braian Arroyo aclara que ver un dispositivo expuesto en Shodan no equivale a poder controlarlo. Shodan puede mostrarnos donde esta esa puerta digital, pero eso no significa que tengamos la llave para abrirla, explico. Para ingresar, un atacante necesita explotar una vulnerabilidad concreta, contar con credenciales filtradas o aprovechar una configuracion insegura. En ocasiones, esos problemas permiten acceder incluso sin conocer la contrasena, agrego.
Como se abre la heladera desde una notebook
- Hallazgo del equipo: en la pantalla del controlador, los tecnicos ven un menu para regular temperatura, ciclos de descongelamiento y alarmas, igual que el panel de un horno industrial.
- Puerta de entrada: una vulnerabilidad documentada permite eludir la autenticacion y enviar ordenes sin necesidad de usuario ni contrasena.
- Accion del atacante: con acceso al sistema, se modifican los parametros de temperatura y los ciclos de descongelamiento, que en condiciones normales se activan de forma automatica.
- Resultado: la temperatura sube de forma progresiva, la mercaderia fresca y congelada se arruina, y los picos de trabajo irregular del compresor pueden disparar incendios.
- La hipotesis principal apunta a fallas ya reportadas por el equipo Team82 de la empresa Claroty sobre el modelo Danfoss AK-SM 800A, que la compania danesa intento corregir con actualizaciones, aunque las autoridades francesas aun no confirmaron que esa haya sido la puerta utilizada en este ataque.
Lo concreto es que el caso frances expone un patron que se repite: dispositivos industriales pensados para funcionar durante anos, conectados a internet para facilitar el mantenimiento, pero mantenidos con software que nadie actualiza. Es como tener una cerradura vieja en una casa a la que le abrimos una ventana al mundo y nunca cambiamos la cerradura. Frente a eso, Arroyo recomienda aplicar a estos equipos las mismas buenas practicas que se usan en una oficina: cambiar las contrasenas que vienen de fabrica, segmentar la red para que un controlador de heladeras no comparta red con la caja registradora, y mantener el firmware al dia. Las autoridades francesas y Danfoss continuaban investigando el incidente al cierre de esta nota, y se espera que en la proxima campana de auditorias se conozca el alcance definitivo de los sistemas comprometidos y si hubo otros vectores ademas del modelo AK-SM 800A.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
Impacto de la Computación Cuántica: Cómo Está Transformando Nuestras Vidas
DeepSeek, la IA que fascina y preocupa, ¿estamos ante un “caballo de Troya”?