
¿Te regalaron una TV box barata? Ojo: puede venir con un ladrón adentro desde la fábrica
Dos analistas chilenos compraron un equipo en una feria de Santiago, lo desarmaron en Buenos Aires y encontraron que ya estaba conectado a un servidor de desconocidos. Sirve para mirar series, pero también para prestar tu Wi-Fi a desconocidos.
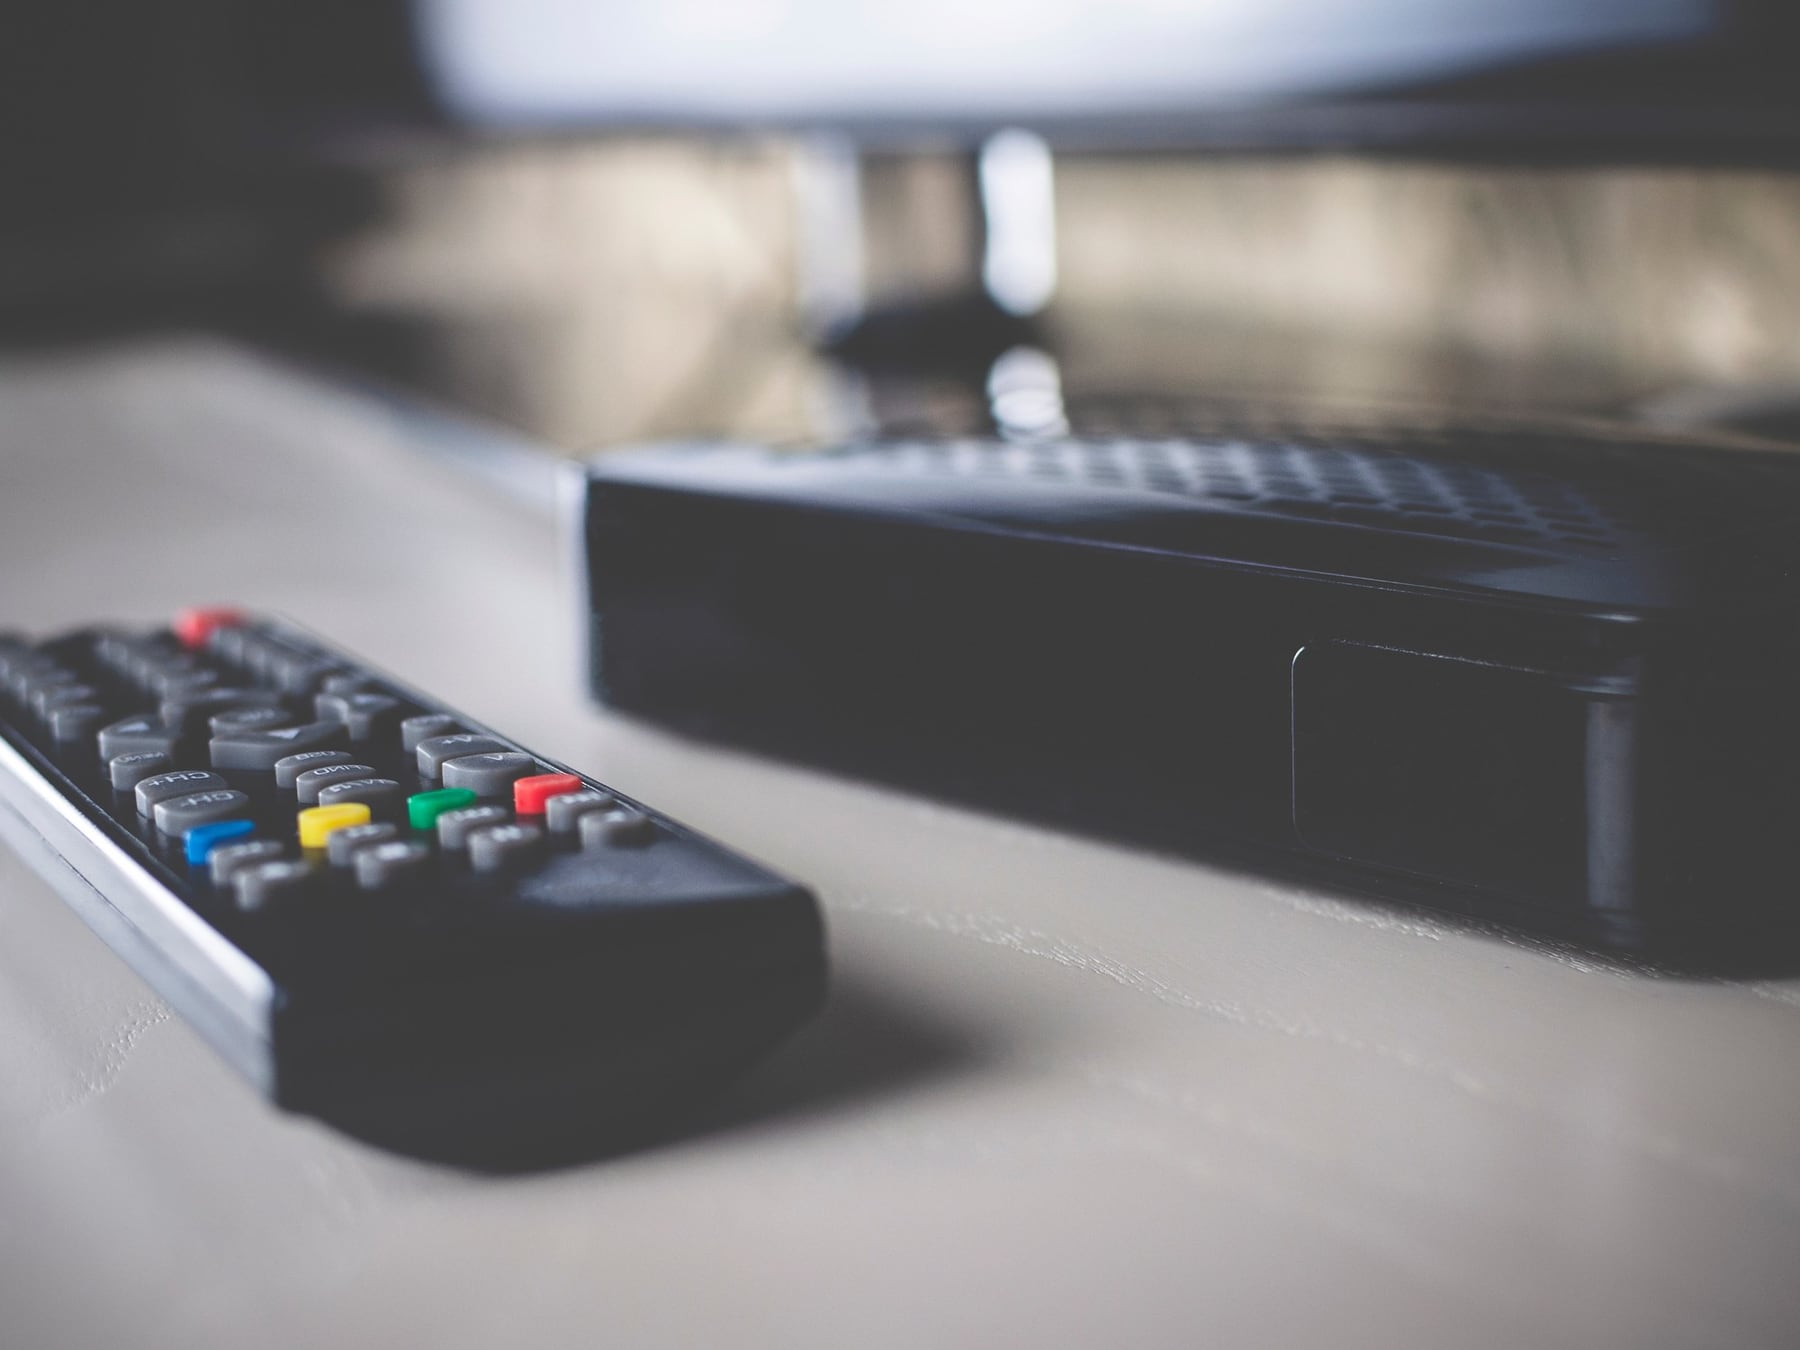
¿A vos también te tentaron esas cajitas que prometen convertir cualquier tele en smart TV por unos pocos miles de pesos? Yo siempre me pregunté qué pasa cuando un aparato tan barato llega a tu casa: ¿qué viene adentro, quién lo fabricó, y por qué cuesta tan poco? Dos especialistas chilenos decidieron dejar de hacerse esa pregunta en abstracto y comprar una para abrirla en serio. Lo que hallaron es bastante más turbio de lo que uno imagina.
Una caja que ya viene comprometida
Anthony De La Paz, especialista en seguridad ofensiva, y Patricio Moraga Abarca, consultor senior de ciberseguridad, compraron una de estas TV boxes en una feria de Santiago de Chile. La idea era simple: conectarla, mirar a dónde habla y ver si hay algo raro. Cuando la enchufaron y observaron el tráfico de red, la respuesta fue inmediata: el aparato se conectaba solito a un servidor de comando y control, lo que en la jerga se llama un C2, ya catalogado como malicioso por distintas listas internacionales.
Para entender de qué hablamos, pensá en la cajita como una cocina. Las apps y los canales que vos ves son los platos que salen del horno. El firmware es la instalación de gas, las cañerías y la luz: si ahí adentro alguien metió un caño que se conecta a la casa de un desconocido, da igual cuántas veces limpies la cocina, porque el problema está antes, en la estructura. Eso fue exactamente lo que descubrieron los analistas: el código sospechoso estaba en el firmware, es decir, en el software más profundo, el que hace que el equipo siquiera arranque. Restaurar a valores de fábrica, borrar apps o cambiar la contraseña del Wi-Fi no resuelve nada, porque lo que está comprometido es la base.
Qué puede pasar si tenés una en casa
- Prestar tu Wi-Fi a desconocidos: el equipo puede funcionar como proxy, una especie de pasarela, y hacer que tráfico de terceros salga a internet usando tu conexión. Para los sitios que reciben ese tráfico, la IP parece ser la tuya, lo que puede terminar con tu IP bloqueada o pidiendo verificaciones extra en distintos servicios.
- Quedar inscripto en una red de bots: la TV box puede integrarse a una botnet, una red de aparatos controlados a distancia que actúan coordinadamente. Tu tele, sin que lo sepas, pasa a ser una pieza más de un enjambre digital.
- Filtrar lo que escribís: si ingresás contraseñas o datos de tarjeta dentro del dispositivo o en pantallas que pasan por él, esa información queda expuesta al servidor de control.
Para graficarlo mejor, los analistas lo dijeron con una imagen muy concreta: tener uno de estos equipos en el living es como tener a un atacante ya sentado y enchufado a tu red Wi-Fi. La frase es de ellos, de De La Paz y Moraga, y la usaron en la Ekoparty 22, la conferencia de seguridad informática que se hizo en Buenos Aires, donde presentaron el caso.
Cómo se probó y qué viene ahora
El paso a paso fue de manual. Una vez detectada la comunicación sospechosa, los investigadores levantaron en su propio laboratorio un servidor idéntico al original, redirigieron al equipo hacia esa red controlada y empezaron a enviarle órdenes. En pocos segundos, el aparato respondió. Es decir: no era una conexión pasiva, el dispositivo estaba esperando instrucciones y las obedecía. La presentación en Ekoparty 22 sirvió, además, para mostrar que el fenómeno no es aislado: los modelos cambian de nombre comercial, pero las marcas de firmware se repiten entre fabricantes.
En Argentina estos equipos se consiguen fácilmente en plataformas de comercio electrónico y en locales de informática, con precios que arrancan cerca de los 27.000 pesos y pueden llegar a los 66.000 según el modelo y la forma de pago. La diferencia con un smart TV de marca o con un dispositivo certificado es la misma que hay entre comprar un pasapastes en la esquina y comer en un restaurante con cocina a la vista: en los dos casos comés, pero solo uno te deja ver qué hay adentro.
Lo que se sabrá en la próxima campaña, según adelantaron los propios investigadores, es el alcance real del problema. Tienen en vista publicar, en una segunda etapa del trabajo, el detalle de las marcas y modelos afectados para que los usuarios puedan verificar si su equipo está en la lista y, sobre todo, para empujar a que se retire del mercado lo que debería haber nacido sin esos códigos adentro.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
Impacto de la Computación Cuántica: Cómo Está Transformando Nuestras Vidas

La innovadora tecnología ultrarrealista que busca garantizar la seguridad en camiones autónomos
